安富財經科技股份有限公司
資訊安全政策
資安維護,由我守護。
本頁為公司資訊安全政策之對外公告摘要,依 ISMS-01-01 資訊安全政策 V1.0 整理。
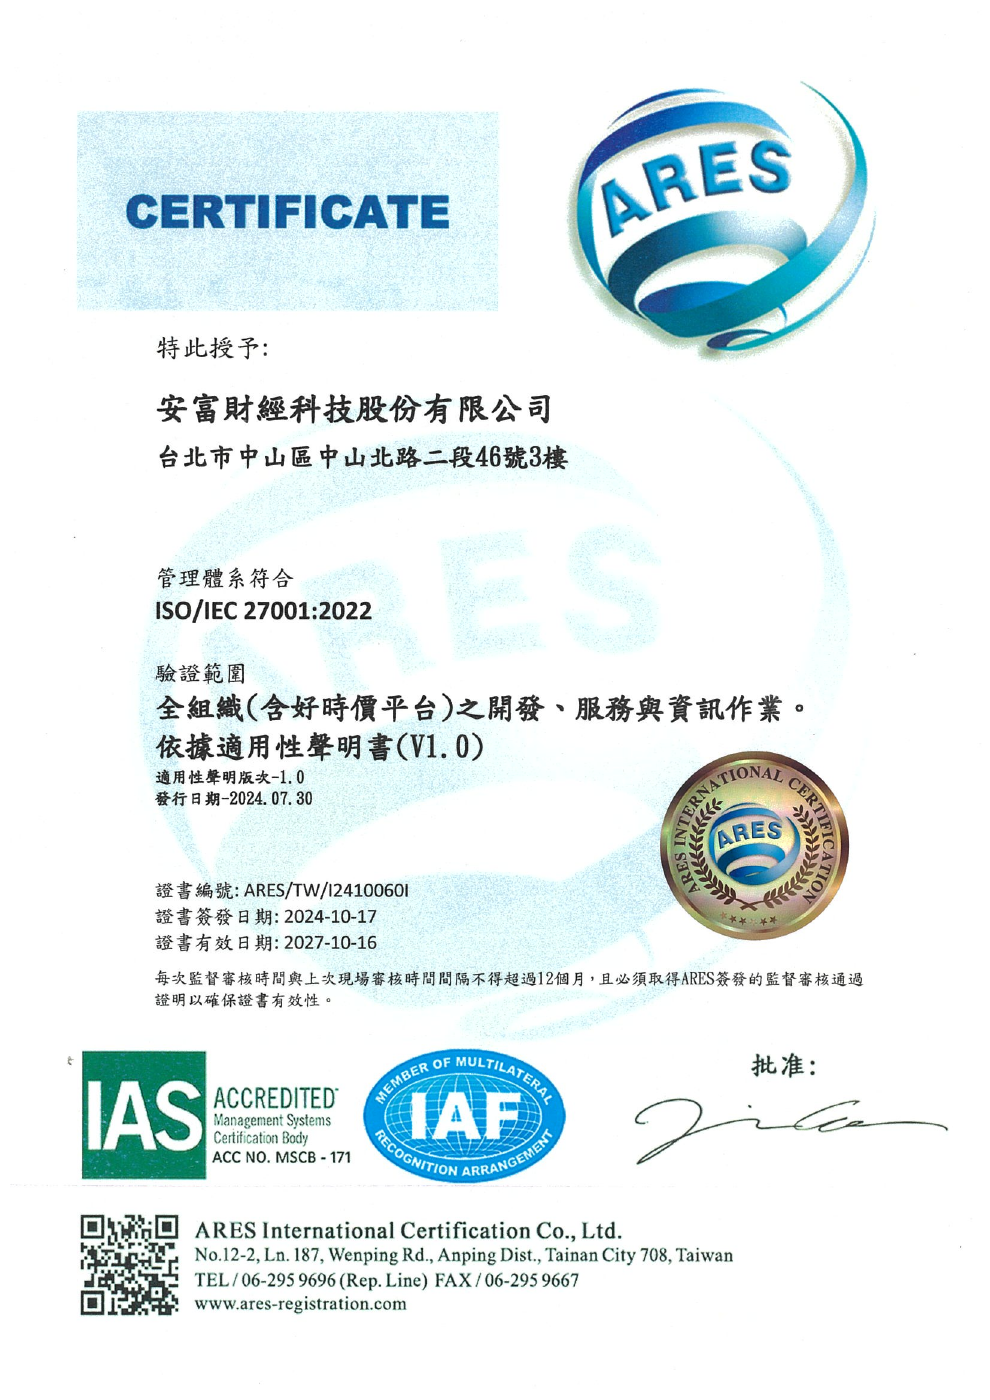
ISO/IEC 27001:2022 驗證
驗證範圍:全組織(含好時價平台)之開發、服務與資訊作業。依據適用性聲明書(V1.0)。
發證機構:ARES International Certification Co., Ltd.
證書簽發日期:2024-10-17
證書所載有效日期:2027-10-16
證書有效性依證書所載之監督稽核條件維持。
查看中英文證書(PDF)資訊安全目標
本公司資訊安全目標為確保重要及核心系統之機密性(Confidentiality)、完整性(Integrity)、可用性(Availability)及遵循性(Compliance)。並依各階層與職能定義及量測資訊安全績效之量化指標,以確認資訊安全管理系統實施狀況及是否達成資訊安全目標。
政策與承諾
為確保本公司資訊資產之安全,本公司致力於保護業務資訊之機密性,防止機密資訊及個人資料外洩與遺失;維護業務資訊之完整性與可用性,以正確執行各項作業與業務;確保業務資訊之遵循性,遵守相關法律、法規與合約要求,並持續改善資訊安全管理制度。
資訊安全組織
本公司成立資訊安全管理委員會,統籌資訊安全管理制度之規劃及推動事宜,依資訊安全組織及管理審查相關程序落實管理責任。
人力資源安全
本公司實施適當之資訊安全教育、訓練及宣導,以提升人員對資訊安全之認知,並依職務及作業內容落實保密與安全責任。
資訊資產管理
本公司建立資訊資產清冊,訂定資訊資產分類、分級及管控措施,以保護資訊資產安全。
存取控制
本公司建立使用者帳號申請、變更、刪除及定期審查機制,依授權範圍控管資訊存取,並落實辦公桌及電腦螢幕淨空措施。遠端工作應考量身分識別及加密措施,避免帳號冒用及資料外洩。
密碼與鑑別管理
本公司訂定帳號密碼與安全鑑別管理規範,並依需求採取適當之密碼技術,保護資訊之機密性與完整性。
實體及環境安全
本公司訂定辦公場所、設備及安全區域之管理措施,控管人員進出,保護設備免於實體及環境威脅,並依程序辦理設備維護、汰除及重新使用。
運作及通訊安全
本公司訂定資訊設備安全使用規範、防範惡意軟體之措施、資訊備份與復原機制,以及網路安全控制與監視作業,以維護資訊之機密性、完整性及可用性。
系統開發與維護
本公司建立系統獲取、開發、測試、驗收、上線、維護及變更管理程序,並將資訊安全要求納入軟體開發生命週期與委外開發作業。
供應者管理
本公司訂定供應者關係及服務管理措施,以確保供應者存取、處理及管理本公司資訊與資訊處理設施之安全。
資訊安全事件管理
本公司建立資訊安全事件通報及處理程序,對事件或可疑安全弱點進行通報、調查、處理及記錄,以降低事件造成之損害。
營運持續管理
本公司建立營運持續管理流程與計畫,落實重要資訊之備份及復原,並定期執行營運持續運作計畫之測試及檢核,以維持核心業務之運作。
遵循性
本公司定期確認資訊安全管理措施符合適用之法律、法令、法規、契約義務及公司相關政策要求,並保護個人資料與機密資訊。
人員責任
本公司人員應遵循並落實資訊安全政策;違反相關規定或危及公司資訊安全之行為,依公司相關處置程序辦理。
定期審查
本政策至少每年評估審查一次,考量法令法規、科技變化、利害關係人期望、業務活動及內部管理等現況,確保資訊安全實務作業之有效性。
相關規定
本政策未盡事宜,依有關法令及本公司相關規定辦理。
修訂與公告
本政策依審查結果進行修訂,並經發布後生效;以適當方式向員工、相關機關及提供資訊服務之廠商溝通傳達,並於政策修訂時檢視對外公告內容。